
访问权限
让合适的人拥有合适的权限。不多不少,恰到好处。
Officaid 的访问权限系统提供精确的基于角色的控制,覆盖您业务平台的各个部分;从销售、CRM 到薪资、财务、报表和管理。
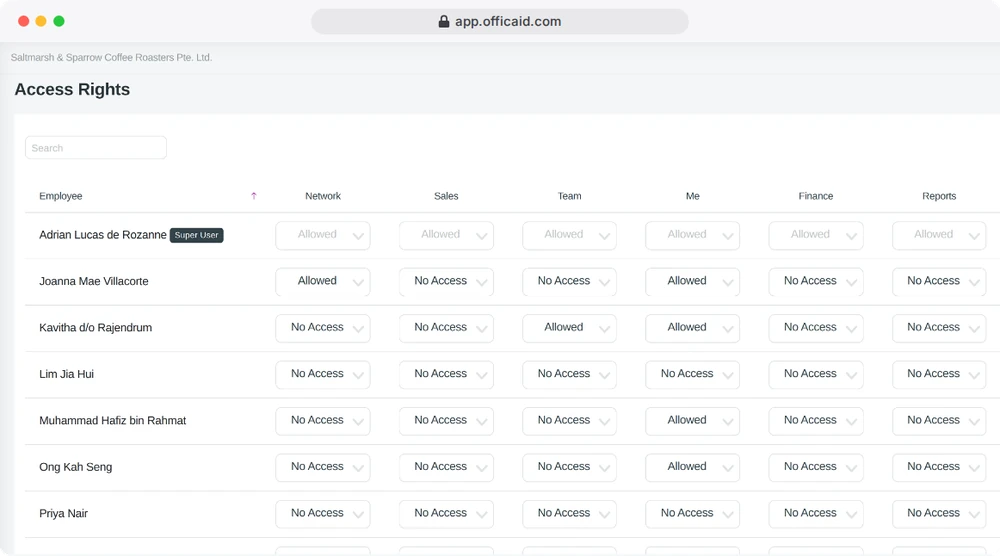
按模块为每个人设置访问权限:无权限、仅查看或可编辑。
没有通用的个人资料,也没有全有或全无的访问方式。只有适合成长型团队的清晰治理。
开始免费试用
使用 Officaid 管理访问权限
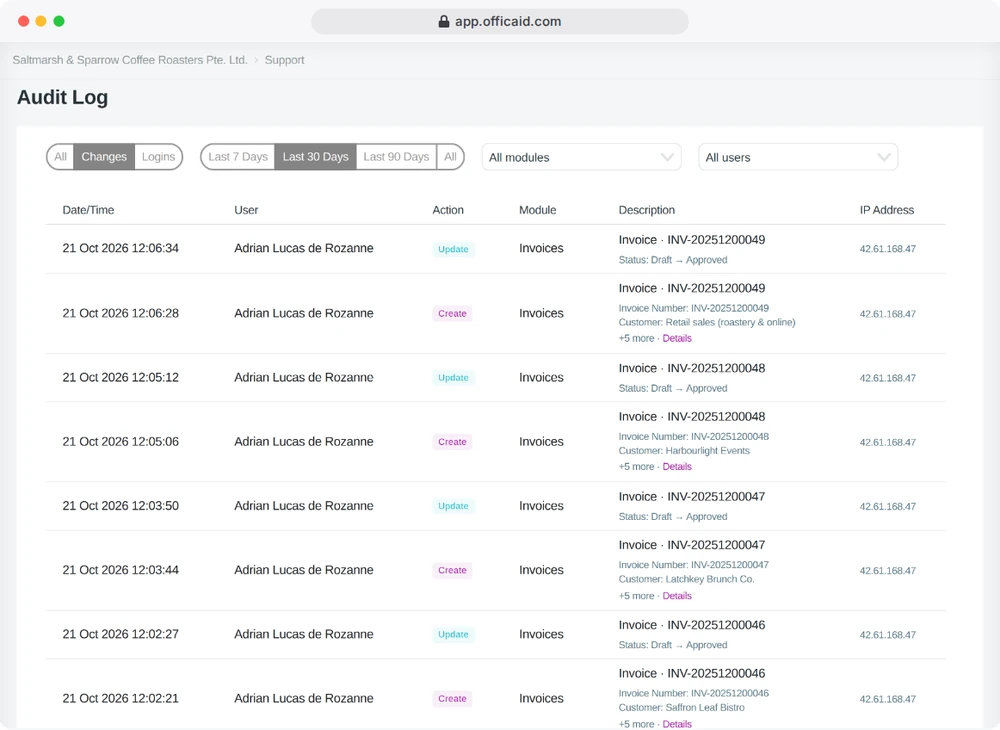
简短演示:谁可以打开什么,按模块查看,以及谁更改了什么日志。
基于模块的权限
按功能区域控制访问权限。
权限在所有核心模块中独立管理,包括:
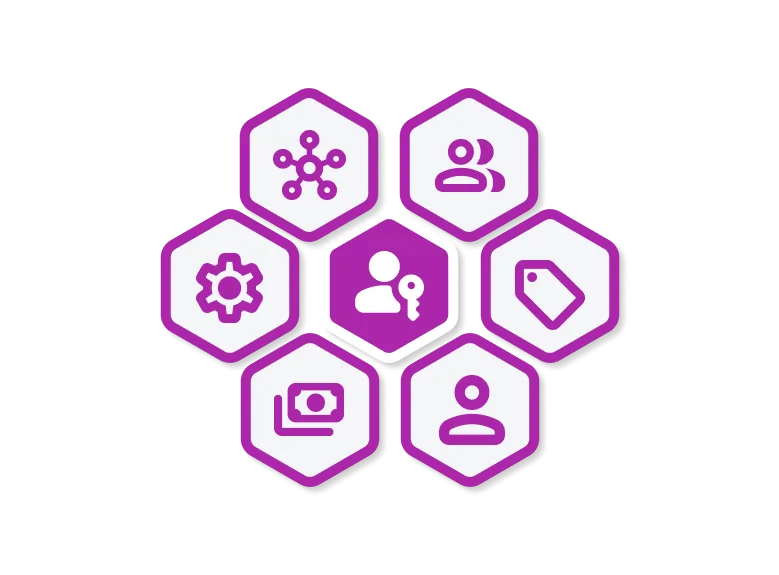
CRM / 网络联系人、公司、互动
销售交易、商机、报价单
团队 / 人力资源员工记录、请假申请、政策
个人工作区(“我”)员工自助设置
财务费用、发票、对账、薪资
管理员系统配置和角色管理
每位员工的每个模块访问权限均可独立配置,实现真正的最小权限安全。
仅查看权限允许用户打开、筛选并导出模块内的所有内容(包括 PDF),但无法进行任何修改。可编辑权限则提供完整访问权限。无权限会将该模块从用户的菜单中移除。
实时权限变更
即时生效的访问控制。
任何权限更新都会立即生效——无需登出、无需重置缓存、不会中断工作流程。
无论是为新员工入职还是办理离职手续时撤销权限,您的系统都能实时保持安全。
内置 HR 安全流程
权限直接与 HR 记录挂钩。
当员工:
- 入职
- 变更角色
- 晋升
- 离职
他们的系统访问权限可随雇佣状态变更一同审查和更新——防止权限残留或未授权访问。
查看谁修改了什么
每次保存都会按字段记录,显示变更前 → 变更后,并包含用户、时间和 IP。示例:邮政编码:000000 → 018989。